
Japan osniva tim za AI sigurnosna testiranja
Japan će osnovati tim koji će uz pomoć umjetne inteligencije simulirati kibernetičke napade i tražiti slabosti u tehnološkim sustavima, objavio je ministar industrije Ryosei Akazawa.
Japan će osnovati tim koji će uz pomoć umjetne inteligencije simulirati kibernetičke napade i tražiti slabosti u tehnološkim sustavima, objavio je ministar industrije Ryosei Akazawa.
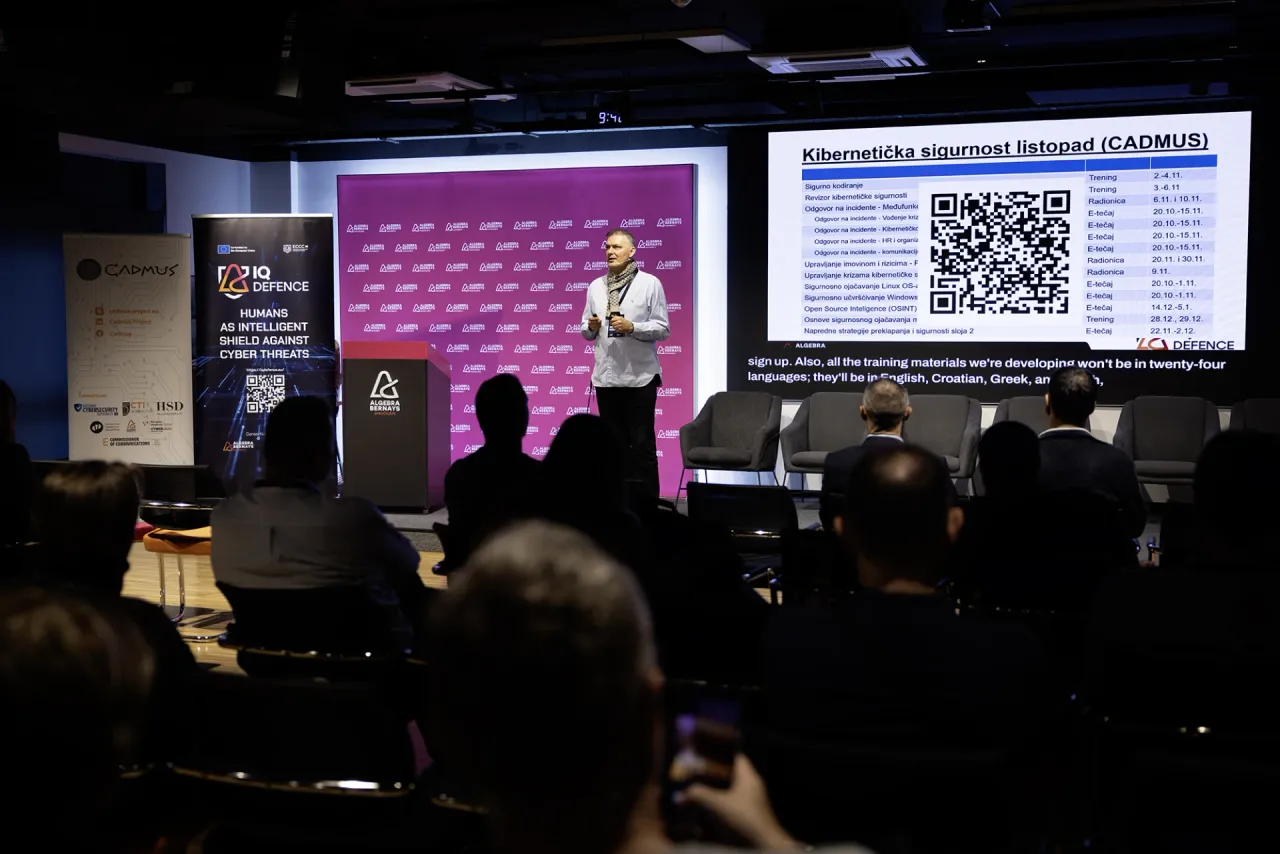
U središtu konferencije bio je europski Akt o kibernetičkoj otpornosti (CRA), koji proizvođačima digitalnih proizvoda donosi nove obveze povezane sa sigurnošću uređaja i softvera. Od 11. rujna 2026. proizvođači proizvoda obuhvaćenih tim propisom dužni su prijavljivati određene sigurnosne ranjivosti kako bi nadležna tijela mogla pravodobno reagirati i ograničiti moguće posljedice.
Bank of America angažirala je tisuću vanjskih stručnjaka uz postojeći tim od tri tisuće ljudi kako bi uklonila softverske slabosti koje su pronašli napredni AI modeli. Izvršni direktor Brian Moynihan povezao je rad s modelom Anthropic Mythos i višestomilijunskim troškovima sanacije. Slučaj pokazuje da bolja detekcija ranjivosti kratkoročno može snažno povećati trošak sigurnosti.
Stotine francuskih supermarketa ostale su bez dijela svježih i zamrznutih proizvoda nakon što su napadači u noći s 11. na 12. listopada preuzeli kontrolu nad rashladnim sustavima. Manipulirali su postavkama rada i odmrzavanja, a u pojedinim su sustavima zabilježene temperature do 50 Celzijevih stupnjeva. Dio hrane morao je biti povučen iz prodaje i uništen, dok francuske vlasti istražuju i prijavljene požare. Napad je pokazao koliko brzo sigurnosni propust u sustavu za udaljeno upravljanje tehničkom opremom može izazvati materijalnu štetu, bez potrebe za napadom na blagajne, platne sustave ili poslovne aplikacije.
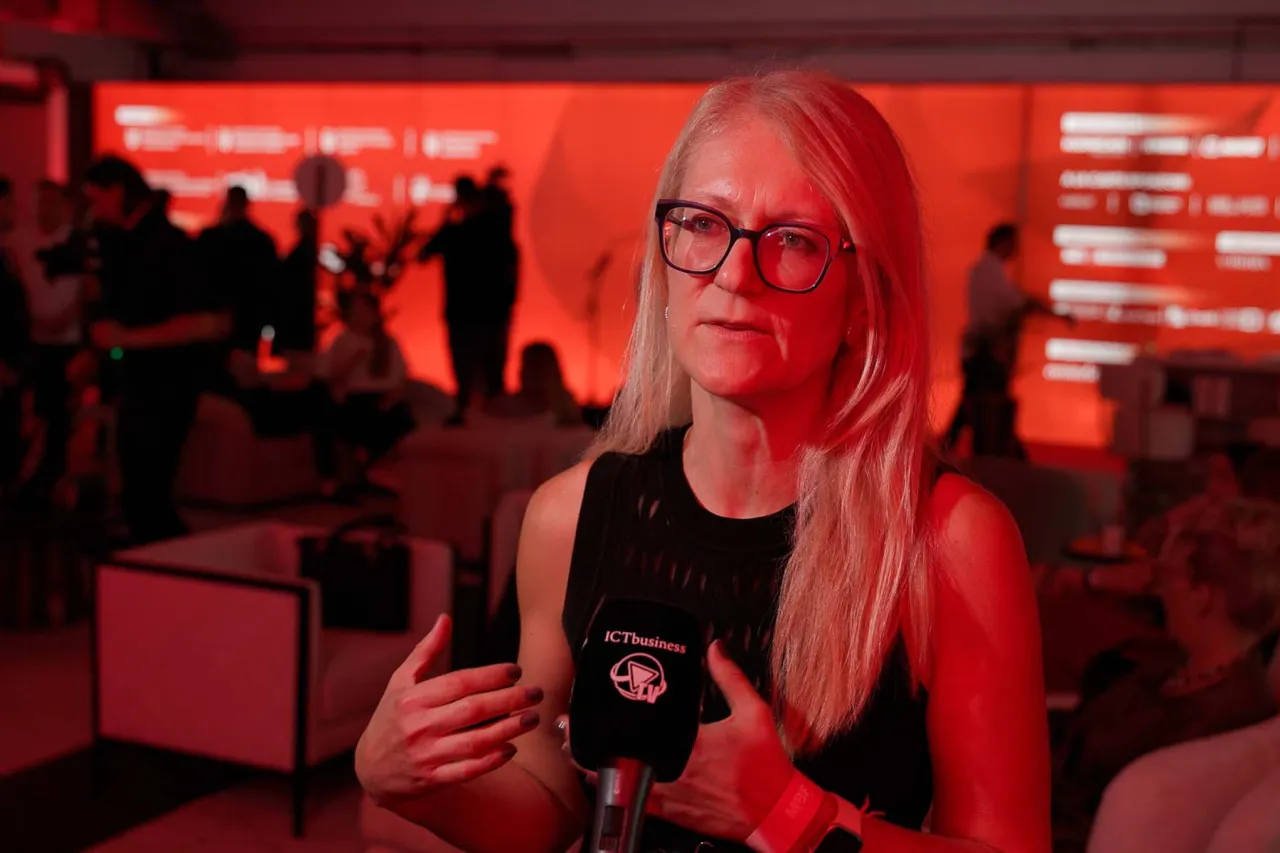
Razina kibernetičke spremnosti među hrvatskim poduzetnicima nije ujednačena. „Postoje poduzetnici na višoj i oni na nižoj razini svijesti i implementacije kibernetičke sigurnosti.”, za ICTbusiness Media - ICTbusiness.info ističe Martina Dragičević, direktorica Odjela za regulatorne poslove, financiranje iz fondova Europske unije i veleprodaju A1 Hrvatska te predstavnica HUP-ove Koordinacije za kibernetičku sigurnost.
Konkretne posljedice novih obveza za hrvatske tvrtke, njihove dobavljače i razvojne timove bit će jedna od ključnih tema konferencije "CRA & sigurnost dobavnog lanca: od regulative do stvarne kibernetičke otpornosti", koja će se 16. listopada održati na Sveučilištu Algebra Bernays u Zagrebu u sklopu projekta IQ Defence.
Tvrtke povećavaju ulaganja u kibernetičku sigurnost zbog brzog razvoja umjetne inteligencije, pokazuje PwC-ovo istraživanje Global Digital Trust Insights za 2027. godinu. Čak 84 posto rukovoditelja zaduženih za sigurnost i financije očekuje povećanje sigurnosnih proračuna, u odnosu na 78 posto prethodne godine.
Kibernetička sigurnost posljednjih je godina prerasla okvire tradicionalne zaštite informacijskih sustava i postala jedno od važnijih pitanja upravljanja poslovanjem. Sve veća ovisnost tvrtki o digitalnim tehnologijama, rast broja prijetnji i stroži regulatorni zahtjevi mijenjaju način na koji organizacije moraju pristupati zaštiti svojih podataka, zaposlenika i poslovnih procesa. O tome što se događa na tržištu i kako će se sigurnosna industrija razvijati u sljedećim godinama u 104. emisiji ICT na Ti razgovarali smo s Igorom Pavlekovićem iz tvrtke Nephos. U središtu razgovora našli su se odgovornost uprava, sigurnost digitalnih identiteta, koncept Zero Trust i utjecaj umjetne inteligencije na razvoj kibernetičkih prijetnji.
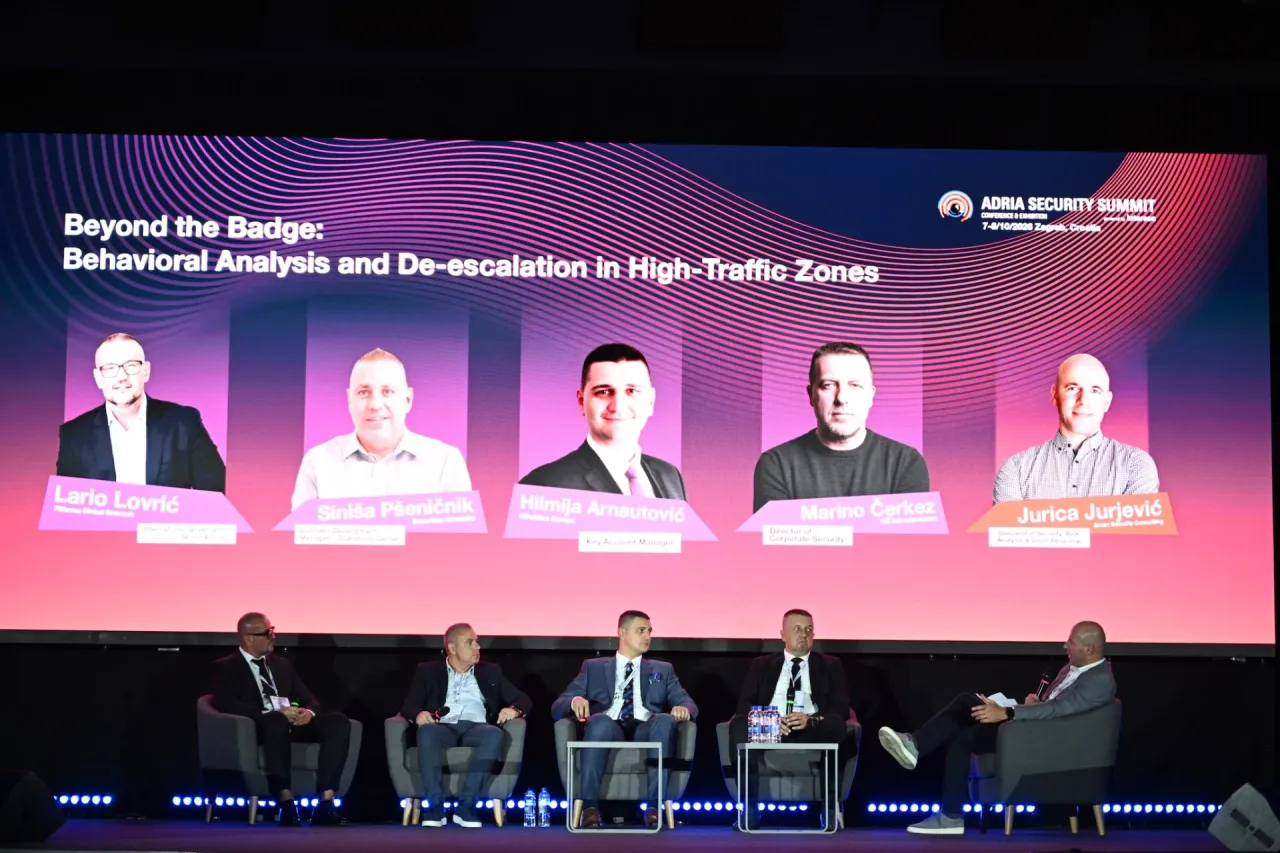
Na Zagrebačkom velesajmu održan je Adria Security Summit 2026, međunarodna konferencija i izložba posvećena sigurnosnoj industriji, koja je okupila više od 3000 sudionika iz više od 50 zemalja. Na 11. izdanju događanja, koje organizira stručni magazin a&s Adria, sudjelovalo je 160 izlagača, a program je obuhvatio najnovija tehnološka rješenja, stručne rasprave i poslovne susrete predstavnika sigurnosnog sektora.
Neovlašteni pristup sustavu EY-a izložio je podatke klijenata među kojima su Goldman Sachs, Man Group i Tishman Speyer. Napadač je prema prijavama imao pristup od 28. ožujka do 12. travnja, a zahvaćeni zapisi uključuju imena, adrese, porezne identifikatore, adrese elektroničke pošte i financijske informacije. EY je incident povezao sa slabošću u softveru dobavljača Checkmarx, dok nema pokazatelja da su izravno kompromitirani informacijski sustavi navedenih klijenata.
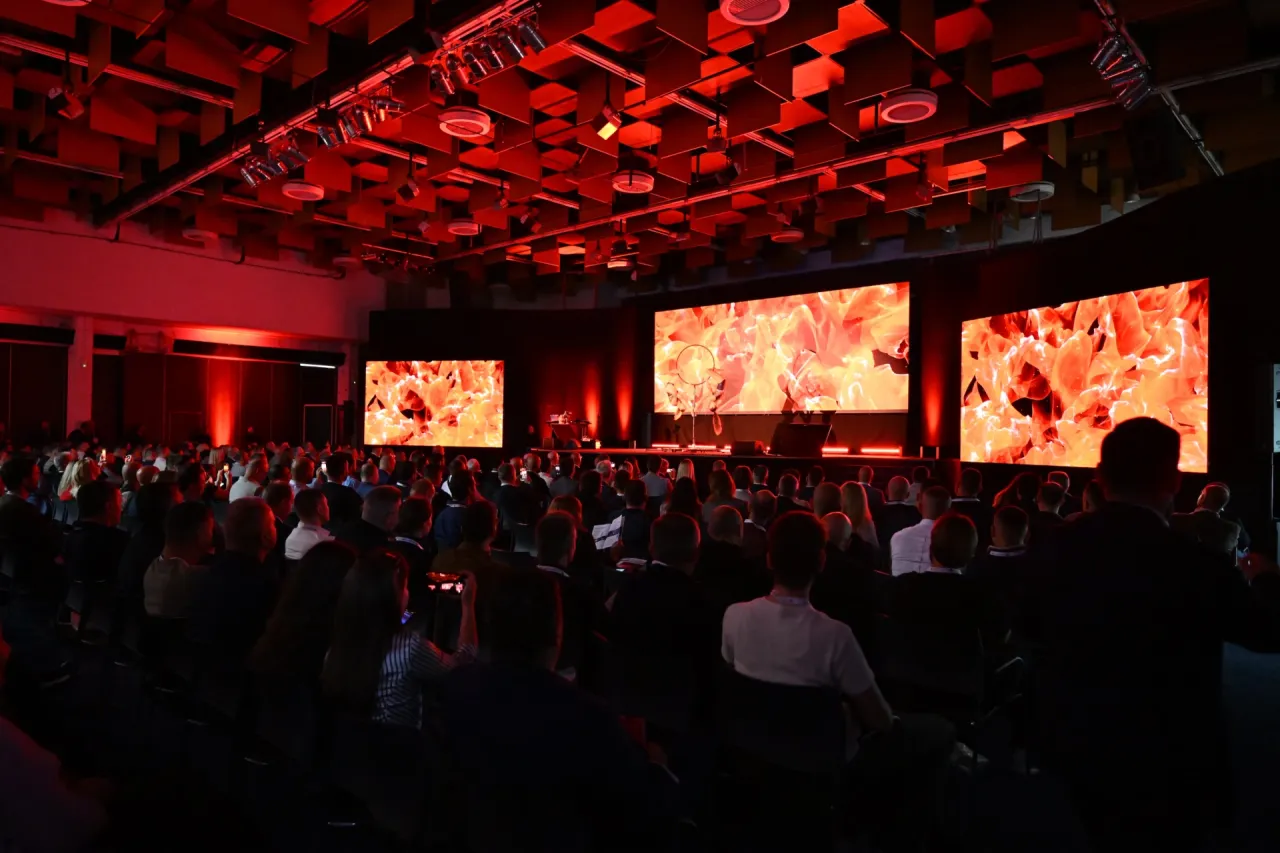
Više od 3000 sudionika okupilo se na 11. Adria Security Summitu, međunarodnoj konferenciji i izložbi sigurnosne industrije koja se 7. i 8. listopada održava na Zagrebačkom velesajmu. Događaj okuplja stručnjake za sigurnost, proizvođače, distributere, sistemske integratore te predstavnike javnog i privatnog sektora iz različitih zemalja. Dvodnevni događaj organizira stručni magazin a&s Adria, a program obuhvaća konferencijski i izložbeni dio te poslovne susrete. Ovogodišnje teme uključuju tehničku i kibernetičku sigurnost, zaštitu kritične infrastrukture, primjenu umjetne inteligencije i pametnih tehnologija te zaštitu od požara.
Državna tijela i javne službe izbili su na prvo mjesto među sektorima pogođenima kibernetičkim prijetnjama, dok se istodobno mijenja brzina kojom napadači mogu pronalaziti i iskorištavati ranjivosti. Prema Microsoft Digital Defense Reportu 2026, na državne agencije i javne službe odnosi se 27 posto zabilježenih aktivnosti, u odnosu na 17 posto godinu ranije.
U prvih devet mjeseci 2026. godine CARNET-ov Nacionalni CERT zabilježio je 1203 kibernetička incidenta. Ukupan broj gotovo je jednak onome iz istog razdoblja 2025., ali struktura prijetnji pokazuje da su pokušaji prijevare i dalje jedan od najčešćih načina napada na građane i organizacije. Najviše je bilo phishing napada, njih 439, što čini 36 posto svih evidentiranih incidenata. Slijede neželjene poruke s 289 slučajeva odnosno 24 posto te ostale vrste financijski motiviranih prijevara s 224 slučaja i udjelom od 19 posto.
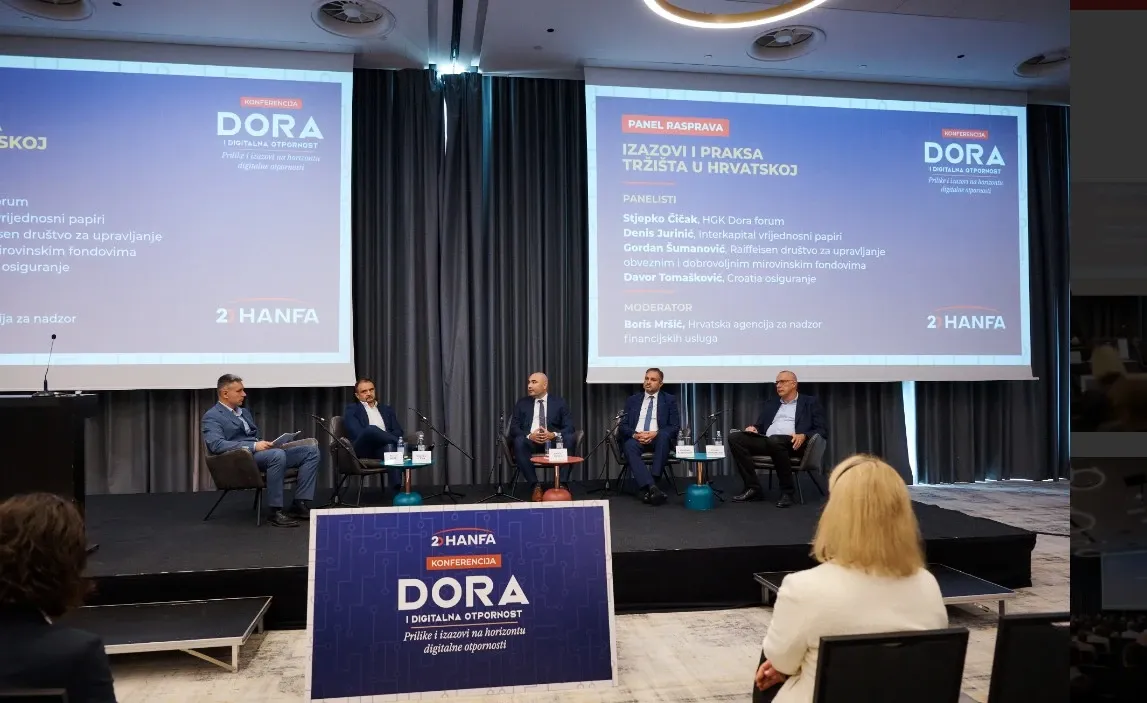
"Digitalna otpornost nije jednokratni projekt, nego trajna sposobnost prilagodbe novim tehnologijama i sve složenijim prijetnjama. Hanfa nastoji ukazivati na rizike i poticati tržište na prilagodbu."
Semtech i Palo Alto Networks objavili su 28. rujna dovršenu integraciju AirLink industrijskih usmjerivača i vatrozida nove generacije za zaštitu tisuća udaljenih uređaja u komunalnoj i kritičnoj infrastrukturi. Sustav povezuje mobilne 5G i LTE, satelitske te žične veze s centralnim sigurnosnim pravilima, automatiziranim certifikatima i nadzorom prometa.
Umjetna inteligencija ne stvara samo nove sigurnosne rizike, već drastično povećava sposobnost pronalaženja onih koji su već bili prisutni, no Wired upozorava na novu asimetriju u kojoj sposobnost automatskog pronalaženja propusta raste brže od ljudskih kapaciteta za njihovu analizu, prioritizaciju i ispravljanje.
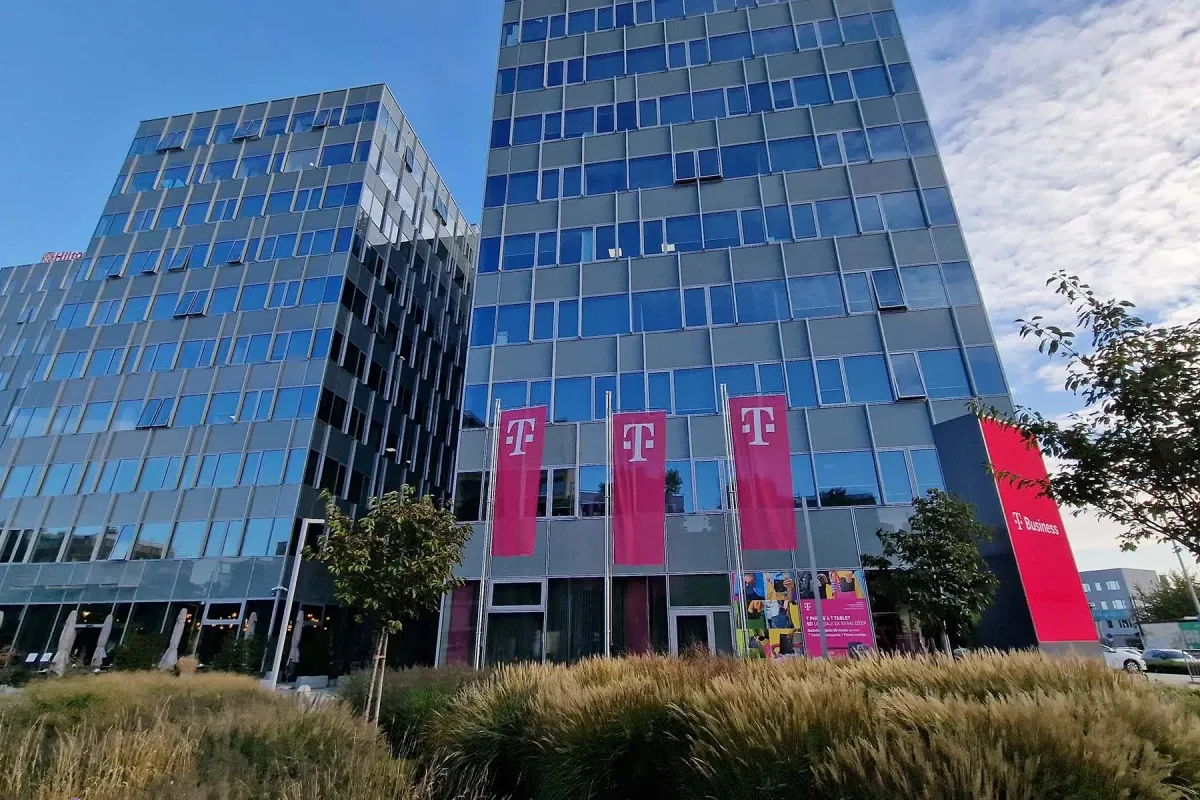
Hrvatska telekomunikacijska infrastruktura posljednjih se godina ubrzano mijenja, a optika, 5G, cloud i podatkovni centri sve se više promatraju kao dio istog sustava. Hrvatski Telekom u odgovorima za ICTbusiness Media navodi da je pokrivenost kućanstava optikom porasla s 39 na 78 posto te da je dosegnuto milijun kućanstava i poslovnih korisnika pokrivenih optičkom infrastrukturom. U tvrtki istodobno ističu da 5G pokrivenost iznosi oko 98 posto, dok najveći razvojni izazovi ostaju ruralna područja i veće korištenje infrastrukture koja je već izgrađena.
Velik broj sigurnosnih alata ne mora značiti i dobru sigurnosnu sliku. Organizacije danas prikupljaju ogromnu količinu podataka i upozorenja, ali ih često teško povezuju u jasan slijed događaja. Kako za ICTbusiness Media - ICTbusiness.info ističe Dragan Bednarčuk, Business Development Manager u KING ICT-u, problem je često u vidljivosti i povezanosti sustava, a ne u potpunom nedostatku tehnologije. Legacy sustavi, slabo upravljanje identitetima i sporo zakrpavanje dodatno povećavaju rizik. NIS2 je pritom sigurnost podigao na razinu uprave i poslovnog rizika.
Najveći nedostatak tržišta kibernetičke sigurnosti nije broj ljudi koji žele ući u struku, nego broj ljudi koji iza sebe imaju godine stvarnog operativnog iskustva. Incidenti, forenzika, detekcija i upravljanje identitetima traže znanje koje se ne može steći samo kroz certifikate. Kako za ICTbusiness Media - ICTbusiness.info ističe Vedran Vujasinović, Senior Director, Cyber Resilience u Spanu, tržištu kronično nedostaju stručnjaci s pet, deset ili više godina iskustva. Automatizacija pritom može povećati produktivnost, ali može stvoriti novi problem ako potpuno ukloni početne poslove na kojima se grade budući seniori. Razvoj juniora zato mora uključivati stvarni operativni rad i razumijevanje razloga zbog kojih je neki događaj sigurnosno važan.
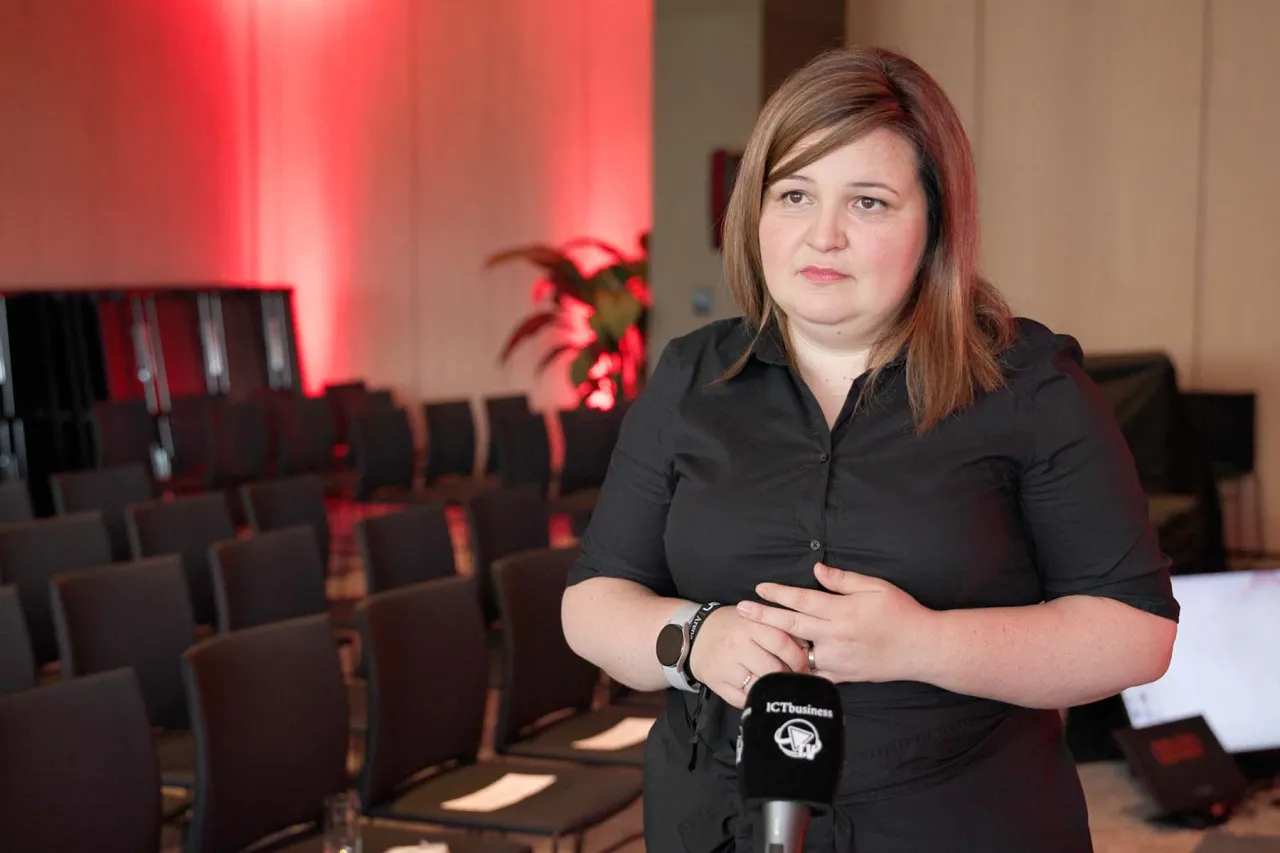
Kibernetička otpornost ne gradi se jednim projektom niti se može svesti na popis implementiranih kontrola. Najzrelije organizacije sigurnost povezuju s upravljanjem poslovnim rizicima, kontinuitetom i odgovornošću uprave. Kako za ICTbusiness Media - ICTbusiness.info ističe Antonija Vojnović, voditeljica Odjela za upravljanje, rizike i usklađenost u Spanu, razina zrelosti u Hrvatskoj i dalje je vrlo neujednačena. Najčešći problemi nisu egzotične prijetnje nego nedosljedno upravljanje identitetima, privilegijama, zakrpama, segmentacijom i sigurnosnim kopijama. NIS2 je sigurnost pomaknuo iz isključivo tehničkog područja prema upravljačkoj odgovornosti.


