Sigurnosni propusti u uređajima povezanima s internetom, poput pametnih kamera i dječjih monitora, mogu omogućiti neovlašten pristup privatnim podacima korisnika.
Slični rizici postoje i u poslovnom sektoru, gdje ranjivost sustava jednog dobavljača može ugroziti poslovanje čitave kompanije. O tim problemima, kao i o novim europskim propisima kojima se nastoji povećati kibernetička sigurnost, raspravljalo se na konferenciji "CRA i sigurnost lanca opskrbe: od regulative do stvarne kibernetičke otpornosti", održanoj na Sveučilištu Algebra Bernays u Zagrebu u sklopu projekta IQ Defence.
U središtu konferencije bio je europski Akt o kibernetičkoj otpornosti (CRA), koji proizvođačima digitalnih proizvoda donosi nove obveze povezane sa sigurnošću uređaja i softvera. Od 11. rujna 2026. proizvođači proizvoda obuhvaćenih tim propisom dužni su prijavljivati određene sigurnosne ranjivosti kako bi nadležna tijela mogla pravodobno reagirati i ograničiti moguće posljedice.
Rok za podnošenje ranog upozorenja iznosi 24 sata, dok se detaljnija prijava mora dostaviti u roku od 72 sata od saznanja za sigurnosni problem. Dodatni zahtjevi počet će se primjenjivati u prosincu 2027. godine, a odnosit će se na uključivanje sigurnosnih mjera već u fazi razvoja proizvoda, upravljanje ranjivostima i osiguravanje sigurnosnih ažuriranja tijekom njihova životnog ciklusa.
Zlatan Morić, pročelnik Odjela za kibernetičku sigurnost Sveučilišta Algebra Bernays i programski direktor konferencije, upozorio je da zaštita digitalnih sustava ne može biti isključivo odgovornost informatičkih stručnjaka, nego mora postati dio poslovnog odlučivanja.
Prema njegovim riječima, kompanije moraju jasno utvrditi koje sustave i podatke trebaju zaštititi, koliko brzo mogu prepoznati kibernetički napad te mogu li nastaviti poslovanje nakon sigurnosnog incidenta. Posebno je upozorio na rizike povezane s dobavljačima, čiji nedovoljno zaštićeni sustavi mogu postati ulazna točka za napade na druge kompanije.
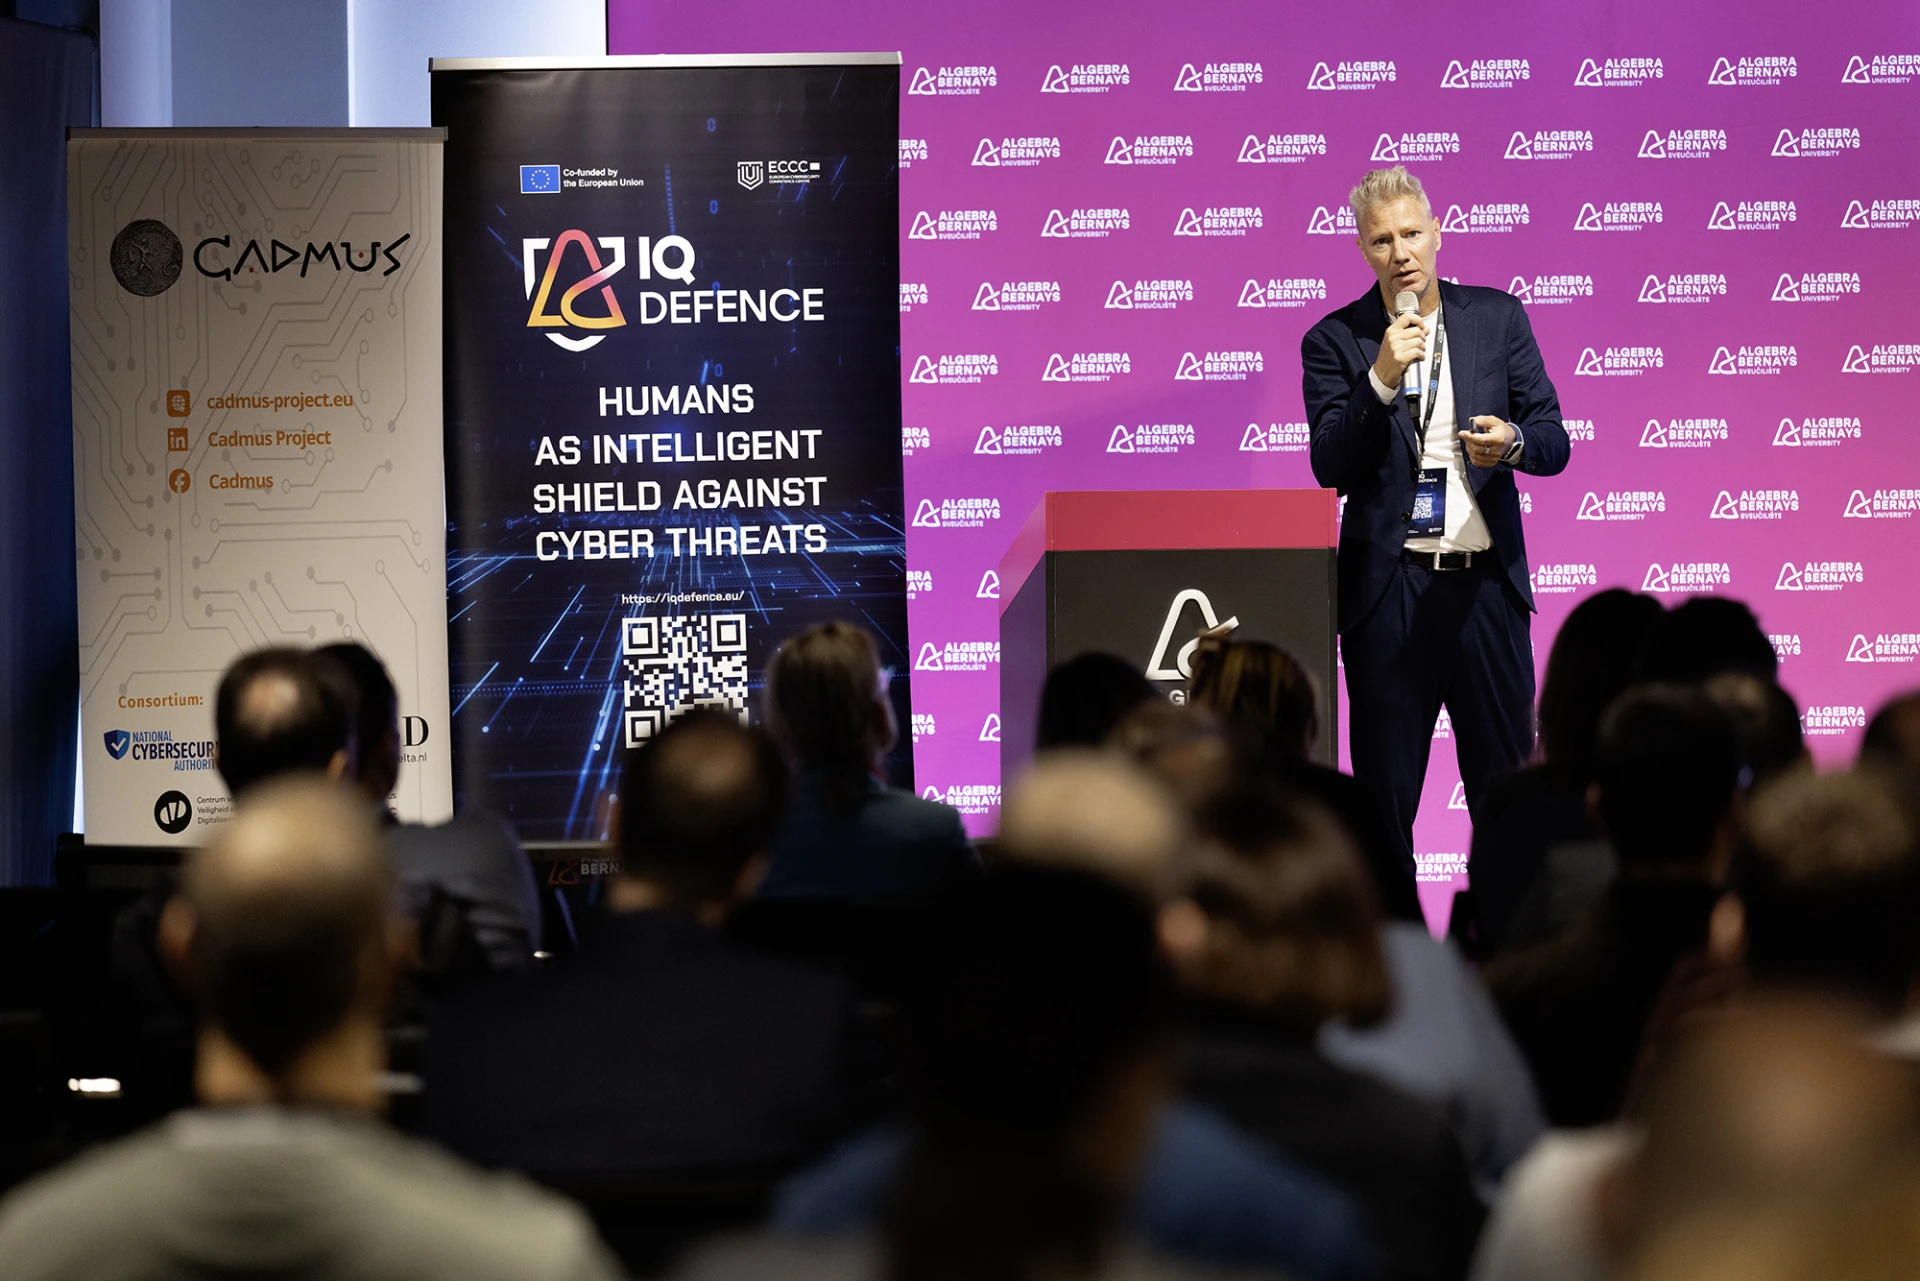
O posljedicama novih europskih pravila za proizvođače i korisnike govorio je i Michael Jesse, međunarodni stručnjak za europsku digitalnu regulativu i osnivač NexTech.Lawa. Kao primjere mogućih sigurnosnih prijetnji naveo je pametne kamere i uređaje za nadzor djece, kod kojih propusti u zaštiti mogu omogućiti neovlašten pristup privatnim snimkama i komunikaciji.
Jesse je objasnio da CRA uvodi preciznije sigurnosne zahtjeve koji se odnose na cjelokupan životni ciklus digitalnih proizvoda. Odgovornost proizvođača pritom obuhvaća i ranjivosti softverskih komponenti koje razvijaju i isporučuju druge tvrtke. Cilj takvog pristupa jest da sigurnost postane obvezan dio kvalitete proizvoda, umjesto dodatne mogućnosti o čijem korištenju odlučuje kupac.
Na konferenciji je sudjelovao i Sławomir Górniak iz Agencije Europske unije za kibernetičku sigurnost (ENISA), koji je predstavio europsku platformu namijenjenu prijavljivanju sigurnosnih incidenata. Bruno Banelli iz Europskog instituta za telekomunikacijske norme (ETSI) govorio je o primjeni regulatornih zahtjeva u praksi te o njihovom pretvaranju u konkretne i provjerljive sigurnosne standarde.
U raspravama su sudjelovali i predstavnici hrvatskih kompanija i institucija iz bankarskog, energetskog, telekomunikacijskog, industrijskog i prehrambenog sektora. Razgovaralo se o praktičnim problemima zaštite dobavljačkih lanaca, mogućim posljedicama sigurnosnih incidenata te pripremama za provedbu novih europskih propisa.
Osim stručnih predavanja i panel-rasprava, konferencijski program uključivao je i praktične radionice posvećene kibernetičkoj sigurnosti. U večernjem dijelu održan je Hacking Night 2026, natjecanje u kojem su sudionici rješavali različite kibernetičke sigurnosne izazove.
Konferencija je tako obuhvatila regulatorne promjene koje očekuju proizvođače digitalnih proizvoda, ali i pitanja sigurnosti poslovnih sustava i dobavljačkih lanaca. Posebna pozornost bila je posvećena pripremama kompanija za nove obveze te sposobnosti organizacija da pravodobno prepoznaju sigurnosne prijetnje, odgovore na incidente i nastave poslovanje nakon kibernetičkog napada.