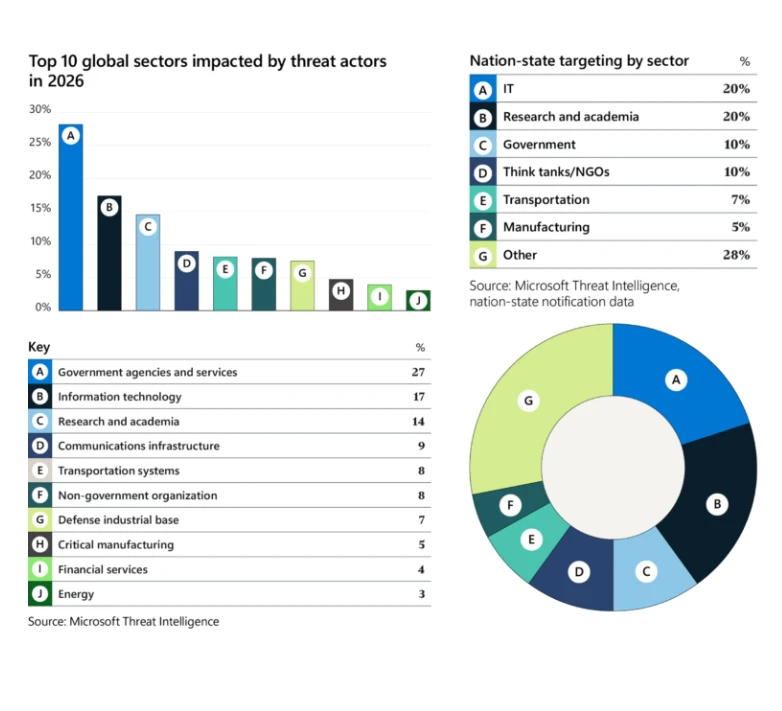
Državna tijela i javne službe izbili su na prvo mjesto među sektorima pogođenima kibernetičkim prijetnjama, dok se istodobno mijenja brzina kojom napadači mogu pronalaziti i iskorištavati ranjivosti. Prema Microsoft Digital Defense Reportu 2026, na državne agencije i javne službe odnosi se 27 posto zabilježenih aktivnosti, u odnosu na 17 posto godinu ranije. Slijede informacijske tehnologije sa 17 posto te istraživanje i akademska zajednica s 14 posto. Komunikacijska infrastruktura čini devet posto, prometni sustavi i nevladine organizacije po osam posto, obrambena industrijska baza sedam posto, kritična proizvodnja pet posto, financijske usluge četiri posto, a energetika tri posto.
Podaci daju širu sliku promjene kibernetičkog rizika jer se istodobno povećava automatizacija napada, širi primjena umjetne inteligencije i nastavlja oslanjanje napadača na već poznate metode kompromitacije korisnika i identiteta. Microsoftovo izvješće obuhvaća trendove prijetnji od srpnja 2025. do lipnja 2026., a pojedini skupovi podataka u izvješću odnose se na kraća razdoblja.
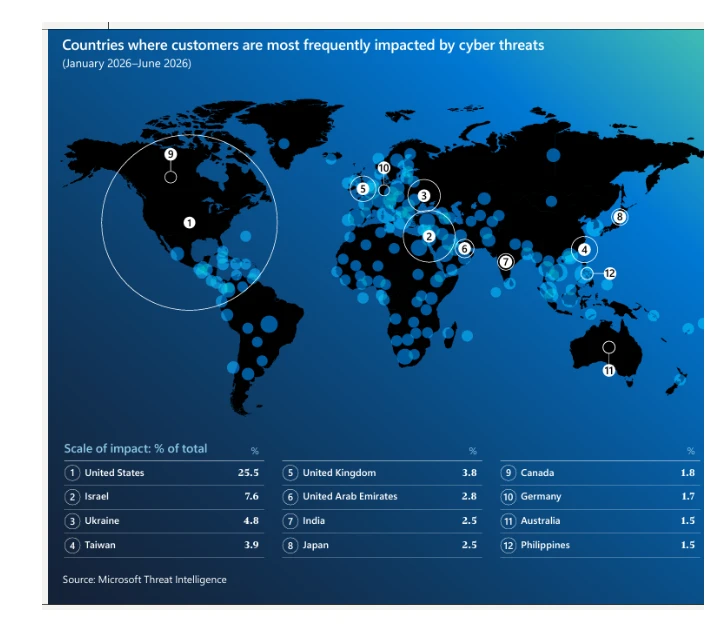
Geografski podaci dodatno pokazuju koncentraciju zabilježene aktivnosti. Na korisnike u Sjedinjenim Američkim Državama odnosilo se 25,5 posto ukupnog utjecaja kibernetičkih prijetnji, slijede Izrael sa 7,6 posto, Ukrajina s 4,8 posto i Tajvan s 3,9 posto. Ujedinjeno Kraljevstvo bilježi 3,8 posto, Ujedinjeni Arapski Emirati 2,8 posto, Indija i Japan po 2,5 posto, Kanada 1,8 posto, Njemačka 1,7 posto te Australija i Filipini po 1,5 posto.
Javni sektor pritom nije samo na vrhu ukupne sektorske statistike. Microsoft navodi da su državne institucije najčešća meta i aktivnosti aktera povezanih s državama. Razlozi su povezani s vrstom podataka i sustava kojima upravljaju: javna tijela raspolažu osjetljivim informacijama, pružaju usluge čiji prekid može imati šire posljedice te su povezana s drugim institucijama, dobavljačima, tehnološkim partnerima i operatorima kritične infrastrukture.
Struktura aktivnosti aktera povezanih s državama ipak se razlikuje od ukupne slike. Informacijske tehnologije i istraživanje te akademska zajednica čine po 20 posto sektorskog ciljanja, državne institucije i think tankovi odnosno nevladine organizacije po deset posto, promet sedam posto, a proizvodnja pet posto. Preostalih 28 posto raspoređeno je na ostale sektore. To pokazuje da interes takvih aktera nije ograničen samo na državne sustave nego obuhvaća organizacije koje raspolažu tehnološkim znanjem, istraživačkim rezultatima, informacijama i pristupom širim digitalnim ekosustavima.
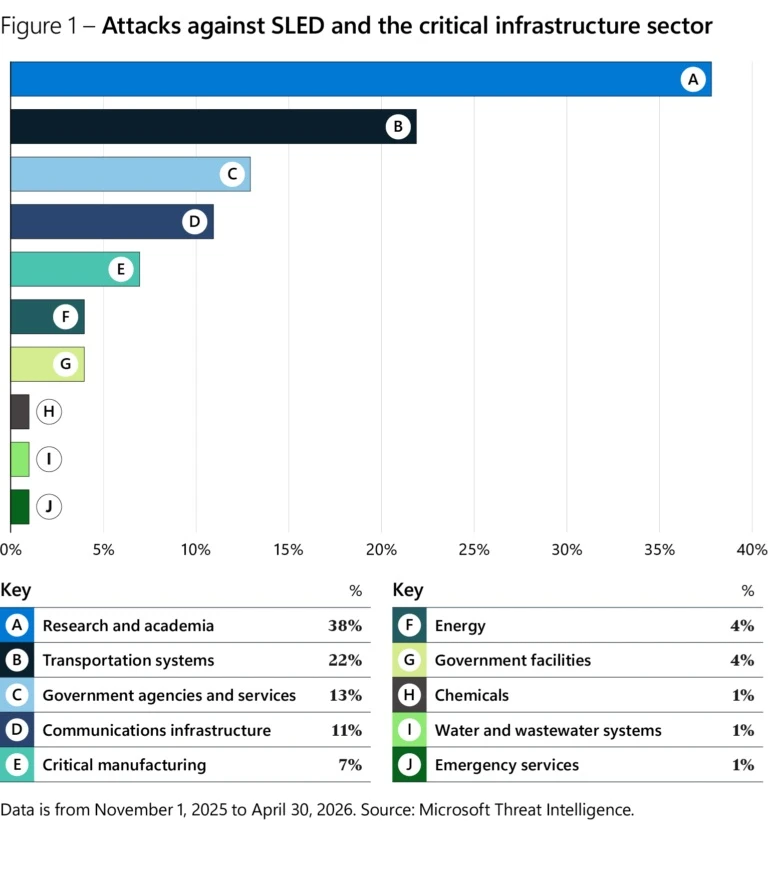
Posebna kategorija u izvješću obuhvaća napade na državnu i lokalnu upravu, obrazovanje te kritičnu infrastrukturu. U podacima od studenoga 2025. do travnja 2026. istraživanje i akademska zajednica činili su 38 posto zabilježenih napada u toj skupini. Prometni sustavi bili su na drugom mjestu s 22 posto, državne agencije i službe sa 13 posto, komunikacijska infrastruktura s 11 posto te kritična proizvodnja sa sedam posto. Energetika i državni objekti bilježili su po četiri posto, dok su kemijska industrija, sustavi vode i otpadnih voda te hitne službe činili po jedan posto.
Takva raspodjela važna je zbog međusobne povezanosti tih sustava. Prekid u jednom dijelu infrastrukture ne mora ostati ograničen na organizaciju koja je izravno napadnuta. Energetski, prometni, komunikacijski, državni i obrazovni sustavi ovise o dobavljačima, softveru, računalnom oblaku, identitetima i drugim digitalnim uslugama. Microsoft pritom navodi da je 78 posto promatranih tehnika napada na kritičnu infrastrukturu uključivalo zloupotrebu identiteta u oblaku.
Identitet ostaje ključna točka napada
Unatoč brzom razvoju umjetne inteligencije, velik dio napada i dalje počinje poznatim metodama. Microsoftovi podaci pokazuju da su ljudske radnje i legitimni korisnički računi i dalje među glavnim početnim točkama napada. U podacima Microsoft Defender Expertsa izvršavanje radnje od strane korisnika činilo je 30 posto promatranih početnih pristupa, a valjani korisnički računi dodatnih 20 posto.
Phishing je, prema podacima dostavljenima uz izvješće, bio uzrok 23 posto zabilježenih upada u 2026., u usporedbi sa sedam posto godinu ranije. Još je važniji podatak o tome što se događa nakon prvog kompromitiranja računa. U 52,2 posto upada izvedenih korištenjem stvarnih korisničkih računa napadači su nakon početnog pristupa ukrali dodatne pristupne podatke.
Time jedan kompromitirani račun može postati polazište za širenje kroz organizaciju. Napadač koji koristi valjane vjerodajnice pritom se može teže razlikovati od legitimnog korisnika, osobito ako sigurnosni sustavi promatraju pojedine izvore podataka odvojeno. Krađa identiteta tako nije samo način ulaska u sustav nego potencijalni početak pristupa drugim računima, aplikacijama i podacima.
Razmjeri phishinga vidljivi su i iz drugih podataka izvješća. Microsoft Defender for Office 365 između srpnja 2025. i lipnja 2026. zabilježio je više od 145 milijuna phishing napada korištenjem QR kodova. Između 89 i 95 posto phishing privitaka u elektroničkoj pošti bilo je povezano s pokušajem krađe vjerodajnica, dok je tijekom posljednjih 12 mjeseci otkriveno više od 46 milijuna napada lažnog predstavljanja poslovnih kontakata.
Od ranjivosti do napada za manje od jednog dana
Drugi problem više nije samo broj ranjivosti nego vrijeme dostupno za reakciju. Gotovo 40.000 CVE zapisa objavljeno je samo u prvoj polovici 2026., a Microsoft procjenjuje da bi ih tijekom cijele godine moglo biti oko 72.000. Istodobno je medijan vremena od otkrivanja ranjivosti u stvarnom okruženju do njezine primjene u napadu pao znatno ispod 24 sata.
To je posebno problematično kada se usporedi s vremenom potrebnim organizacijama za uklanjanje kritičnih ranjivosti na sustavima dostupnima s interneta. Prema Microsoftu, taj proces u poslovnim okruženjima može trajati između 30 i 60 dana. Nastaje razdoblje u kojem napadači već raspolažu načinom iskorištavanja ranjivosti, dok dio potencijalnih meta još nije instalirao zakrpe ili proveo druge mjere zaštite.
Koliko brzo izloženi sustavi mogu doći na red pokazuje i podatak da je prosječno vrijeme do napada na izložena radna opterećenja u oblaku bilo 5,3 sata. To mijenja operativnu logiku upravljanja ranjivostima: periodično skeniranje i naknadno određivanje prioriteta sve teže odgovaraju okruženju u kojem se vrijeme između objave problema i njegova iskorištavanja mjeri satima.
Microsoft upozorava i na produljenje takozvanog dwell timea, vremena tijekom kojeg napadač ostaje u sustavu prije nego što bude otkriven ili zaustavljen. Organizacije nakon otkrivanja incidenta mogu reagirati brže, ali problem ostaje pravodobno prepoznavanje napadača koji koristi legitimne račune i ponašanjem pokušava oponašati uobičajenu aktivnost korisnika.
Umjetna inteligencija ubrzava postojeće metode
Uloga umjetne inteligencije u izvješću nije svedena na pojavu potpuno novih vrsta napada. Microsoft bilježi njezinu uporabu u otkrivanju ranjivosti, izviđanju ciljeva, phishingu, razvoju zlonamjernog softvera i exploita, analizi podataka te aktivnostima nakon početnog kompromitiranja sustava. Tijekom posljednjih šest mjeseci kompanija je zabilježila pomak od AI sustava koji pomažu ljudskim operaterima prema sustavima koji mogu usmjeravati dijelove napadačkih aktivnosti.
To ipak ne znači da su potpuno autonomni kibernetički napadi postali uobičajeni. Microsoft izričito navodi da složeniji napadi u stvarnim okruženjima i dalje uglavnom zahtijevaju značajno ljudsko usmjeravanje. Promjena je prije svega u tome što se pojedini zadaci mogu automatizirati, ponavljati i izvoditi brže, uključujući poslove koji su prije zahtijevali više vremena i specijaliziranog znanja.
AI istodobno postaje zasebna površina napada. Agenti mogu imati pristup poslovnim podacima, aplikacijama, API-jima i alatima te djelovati s različitim razinama autonomije. Sigurnosni problem zato više nije samo zaštita samog modela nego i upravljanje identitetom agenta, njegovim ovlastima, pristupom podacima, alatima koje može koristiti i mogućnošću opoziva pristupa. Microsoft među rizicima izdvaja manipuliranje promptovima i namjerom, izlaganje osjetljivih podataka, kompromitiranje identiteta i privilegija, preveliku autonomiju te narušavanje operativnog integriteta sustava.
„Umjetna inteligencija mijenja dinamiku kibernetičke sigurnosti. Napadi se odvijaju brzinom strojeva, pa i zaštita mora biti jednako brza”, rekao je Yannis Stathopoulos, regionalni tehnološki direktor za južnu Europu u Microsoftu.
Prevencija više nije dovoljna
Izvješće zato naglasak stavlja na smanjivanje izloženosti prije napada i sposobnost nastavka rada kada prevencija ne uspije. Među osnovnim mjerama ostaju zaštita identiteta, ograničavanje privilegija, otkrivanje sustava izloženih internetu, brzo uklanjanje ranjivosti, zaštita softverskih ovisnosti i kontrola pristupa osjetljivim podacima. Isto se načelo širi na AI agente i druge neljudske identitete.
Koliko dugo poznate ranjivosti mogu ostati relevantne pokazuje podatak da je među detekcijama povezanima s pet vodećih CVE ranjivosti analiziranih u izvješću čak 58 posto bilo povezano s jednom ranjivošću prvi put objavljenom još 2020. godine. Drugim riječima, razvoj novih napadačkih mogućnosti ne znači da napadači odustaju od starih ranjivosti ako one i dalje daju rezultate.
Za javni sektor Microsoft izdvaja pet područja djelovanja: unaprijed definirane odgovornosti i komunikacijske kanale za krizne situacije, uključivanje sigurnosti u cijeli ekosustav umjetne inteligencije, planiranje širenja incidenta preko dobavljača i partnera, pravodobnu dvosmjernu razmjenu podataka između javnog i privatnog sektora te pripremu ključnih usluga za nastavak rada tijekom ozbiljnih poremećaja.
Brojke iz izvješća pritom pokazuju da ubrzavanje napada ne mijenja samo tehnologiju obrane nego i organizaciju sigurnosti. Ako se ranjivost može početi aktivno iskorištavati za manje od jednog dana, a izloženo radno opterećenje u oblaku može biti napadnuto u nekoliko sati, vrijeme potrebno za otkrivanje, donošenje odluke i reakciju postaje jednako važno kao i sama sposobnost prepoznavanja prijetnje. Za javne institucije i operatore kritične infrastrukture dodatni je problem što incident ne mora ostati ograničen na jedan informacijski sustav. Ovisnost o identitetima, oblaku, komunikacijama, dobavljačima i drugim povezanim sustavima znači da se kibernetička otpornost sve više određuje sposobnošću cijelog ekosustava da ograniči širenje napada i održi ključne usluge.