Rezultati pretraživanja za pojam: cybersecurity

Nova europska pravila mijenjaju način zaštite od hakera

Nova europska pravila mijenjaju način zaštite od hakera

U središtu konferencije bio je europski Akt o kibernetičkoj otpornosti (CRA), koji proizvođačima digitalnih proizvoda donosi nove obveze povezane sa sigurnošću uređaja i softvera. Od 11. rujna 2026. proizvođači proizvoda obuhvaćenih tim propisom dužni su prijavljivati određene sigurnosne ranjivosti kako bi nadležna tijela mogla pravodobno reagirati i ograničiti moguće posljedice.
AI otkrio slabosti u sustavima Bank of America, troškovi sanacije dosežu stotine milijuna dolara

AI otkrio slabosti u sustavima Bank of America, troškovi sanacije dosežu stotine milijuna dolara

Bank of America angažirala je tisuću vanjskih stručnjaka uz postojeći tim od tri tisuće ljudi kako bi uklonila softverske slabosti koje su pronašli napredni AI modeli. Izvršni direktor Brian Moynihan povezao je rad s modelom Anthropic Mythos i višestomilijunskim troškovima sanacije. Slučaj pokazuje da bolja detekcija ranjivosti kratkoročno može snažno povećati trošak sigurnosti.

Sigurnost počinje od odgovornosti uprave

Sigurnost počinje od odgovornosti uprave

Razina kibernetičke spremnosti među hrvatskim poduzetnicima nije ujednačena. „Postoje poduzetnici na višoj i oni na nižoj razini svijesti i implementacije kibernetičke sigurnosti.”, za ICTbusiness Media - ICTbusiness.info ističe Martina Dragičević, direktorica Odjela za regulatorne poslove, financiranje iz fondova Europske unije i veleprodaju A1 Hrvatska te predstavnica HUP-ove Koordinacije za kibernetičku sigurnost.

Više od 3000 sudionika iz 50 zemalja okupilo se na Adria Security Summitu

Više od 3000 sudionika iz 50 zemalja okupilo se na Adria Security Summitu

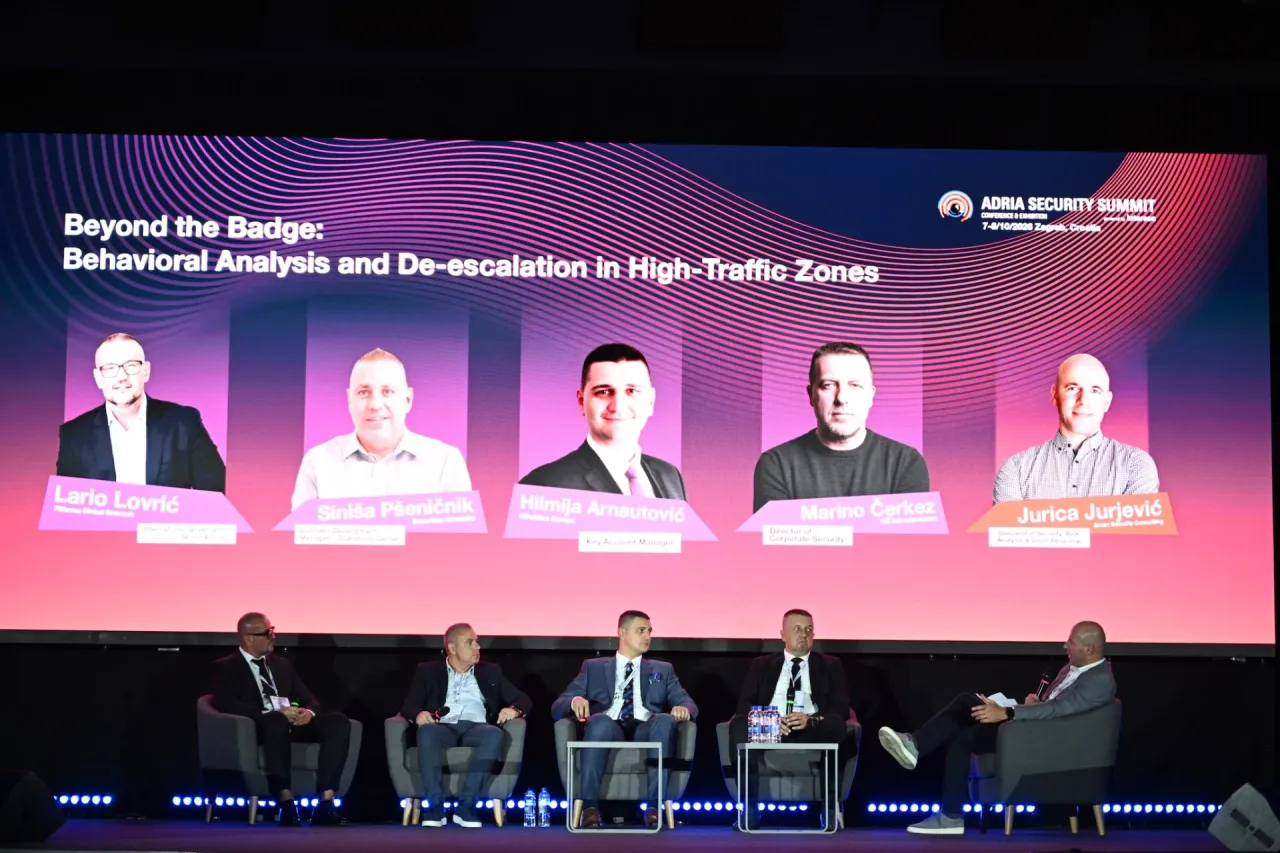
Na Zagrebačkom velesajmu održan je Adria Security Summit 2026, međunarodna konferencija i izložba posvećena sigurnosnoj industriji, koja je okupila više od 3000 sudionika iz više od 50 zemalja. Na 11. izdanju događanja, koje organizira stručni magazin a&s Adria, sudjelovalo je 160 izlagača, a program je obuhvatio najnovija tehnološka rješenja, stručne rasprave i poslovne susrete predstavnika sigurnosnog sektora.

Javni sektor predvodi mete kibernetičkih napada

Javni sektor predvodi mete kibernetičkih napada

Državna tijela i javne službe izbili su na prvo mjesto među sektorima pogođenima kibernetičkim prijetnjama, dok se istodobno mijenja brzina kojom napadači mogu pronalaziti i iskorištavati ranjivosti. Prema Microsoft Digital Defense Reportu 2026, na državne agencije i javne službe odnosi se 27 posto zabilježenih aktivnosti, u odnosu na 17 posto godinu ranije.

AI pronalazi sigurnosne propuste brže nego ikad, ali ljudi ih ne stižu ispraviti

AI pronalazi sigurnosne propuste brže nego ikad, ali ljudi ih ne stižu ispraviti

Umjetna inteligencija ne stvara samo nove sigurnosne rizike, već drastično povećava sposobnost pronalaženja onih koji su već bili prisutni, no Wired upozorava na novu asimetriju u kojoj sposobnost automatskog pronalaženja propusta raste brže od ljudskih kapaciteta za njihovu analizu, prioritizaciju i ispravljanje.

NIS2 tek ulazi u stvarnu provedbu

NIS2 tek ulazi u stvarnu provedbu

Kibernetička sigurnost jedna je od rijetkih disciplina u kojoj se prihvatljiva razina zaštite može vrlo brzo pretvoriti u nedovoljnu. Organizacije zato ne mogu zrelost procjenjivati samo kroz broj kupljenih alata ili jednokratnu usklađenost s propisima. Kako za ICTbusiness Media - ICTbusiness.info ističe Saša Jušić, član Uprave i Principal Information Security Consultant u Infigo IS-u, razina sigurnosti ovisi o industriji, složenosti sustava, upravljačkoj kulturi i spremnosti na ulaganje. U Hrvatskoj posljednjih godina raste svijest o rizicima, dijelom zbog novog zakonskog okvira, a dijelom zbog većeg broja incidenata. Najčešće slabosti Jušić vidi u nejasnim odgovornostima, manjku kompetentnih stručnjaka i nedovoljno uređenim procesima.

Milijarda dolara za kibernetičku obranu

Milijarda dolara za kibernetičku obranu

OpenAI je 3. rujna pokrenuo Daybreak for Frontline Defenders i obećao milijardu dolara subvencioniranog pristupa kibernetičkim modelima, obuci, tehničkoj podršci i partnerstvima za organizacije koje štite osnovne usluge. Kompanija cilja potrošiti deklariranu vrijednost u sljedećih šest mjeseci, počevši u Sjedinjenim Državama, a proširenje na partnerske zemlje najavila je tijekom idućih tjedana.

Njemačke tvrtke bilježe državne kibernetičke napade

Njemačke tvrtke bilježe državne kibernetičke napade

Trideset sedam posto njemačkih tvrtki pogođenih krađom podataka, sabotažom ili špijunažom povezuje barem jedan incident sa stranom obavještajnom službom, prema Bitkomovu istraživanju objavljenom 26. kolovoza u Berlinu. Godinu prije taj je udio iznosio 28 posto, a 2023. samo sedam posto. Procijenjena šteta za njemačko gospodarstvo doseže od 211 do 270,8 milijardi eura godišnje.

Kibernetički napad zaustavio isporuke medicinske opreme

Kibernetički napad zaustavio isporuke medicinske opreme

Boston Scientific otkrio je 25. kolovoza kibernetički incident koji je ograničio pristup dijelu informacijskih sustava i izazvao globalni poremećaj poslovanja, navodi se u izvještaju podnesenom američkoj Komisiji za vrijednosne papire. Napad je zahvatio aplikacije potrebne za obradu i otpremu narudžbi medicinskih uređaja, pa se digitalni zastoj izravno prenio na fizički opskrbni lanac.

McKesson potvrdio krađu podataka

McKesson potvrdio krađu podataka

Američki zdravstveni distributer McKesson potvrdio je neovlašten pristup aplikacijama treće strane i izvlačenje podataka u kibernetičkom incidentu koji je otkrio 25. kolovoza. Kompanija je 28. kolovoza podnijela izvještaj SEC-u, a BleepingComputer je detalje objavio 29. kolovoza u 0:40 po zagrebačkom vremenu.

DDoS usporio norvešku digitalnu državu

DDoS usporio norvešku digitalnu državu

Opsežan DDoS napad pogodio je zajedničku infrastrukturu norveške digitalne države i poremetio prijavu, elektronički identitet, potpisivanje, obrasce te razmjenu podataka među tijelima. Napad je počeo 24. kolovoza u 3:38 po srednjoeuropskom ljetnom vremenu, a Digitaliseringsdirektoratet, Digdir, 25. kolovoza stabilizirao je većinu sustava uz nastavak obrane u suradnji s operativnim partnerom Vivictom.

Microsoft predstavio novu AI platformu za kibernetičku obranu

Microsoft predstavio novu AI platformu za kibernetičku obranu

Kombinirajući sigurnosne signale, kontekstualne podatke i AI modele, platforma u stvarnom vremenu identificira rizike, određuje prioritete i poduzima odgovarajuće mjere zaštite, a rješenje će postati dostupno kroz javni pregled od 3. kolovoza.

Estée Lauder potvrdio krađu podataka

Estée Lauder potvrdio krađu podataka

Estée Lauder obavijestio je sadašnje i bivše zaposlenike da je neovlaštena osoba iz njegova sustava Oracle E-Business Suite preuzela osobne, financijske, zdravstvene i radne podatke. Prema pismu objavljenom u registru kalifornijskog državnog odvjetništva, napadač je pristup ostvario oko 9. kolovoza 2025., a kompanija je 19. lipnja 2026. utvrdila čiji su podaci zahvaćeni.

Jesmo li postavili pogrešan cilj?

Jesmo li postavili pogrešan cilj?

Posljednjih nekoliko godina regulatorni zahtjevi u području kibernetičke sigurnosti rastu iznimno brzo, a okviri poput NIS2-a, DORA-e, CER-a, AI Acta, GDPR-a, ISO-a 27001, TISAX-a i PCI DSS-a organizacijama donose sve više novih obveza, kontrola, procesa i dokumentacije.

Vaša mobilna aplikacija često je prvi vektor kibernetičkog napada

Vaša mobilna aplikacija često je prvi vektor kibernetičkog napada

Iako se u javnosti najčešće govori o napadima na poslužitelje i API-je, u praksi napadači vrlo često ne kreću od same poslužiteljske infrastrukture već od mobilne aplikacije. Budući da se mobilna aplikacija može preuzeti, analizirati i izvršavati u kontroliranom okruženju ona predstavlja najdostupniju komponentu cijelog sustava, a to napadačima otvara brojne mogućnosti.

Obavještajni savez upozorava na AI kibernetičku prijetnju

Obavještajni savez upozorava na AI kibernetičku prijetnju

Obavještajni savez Five Eyes pozvao je na hitno djelovanje kako bi se odgovorilo na brzo mijenjanje AI krajolika. Mreža je upozorila da će ta tehnologija, iako će s vremenom pomoći u jačanju obrane, istodobno ubrzati brzinu, opseg i sofisticiranost napada.