
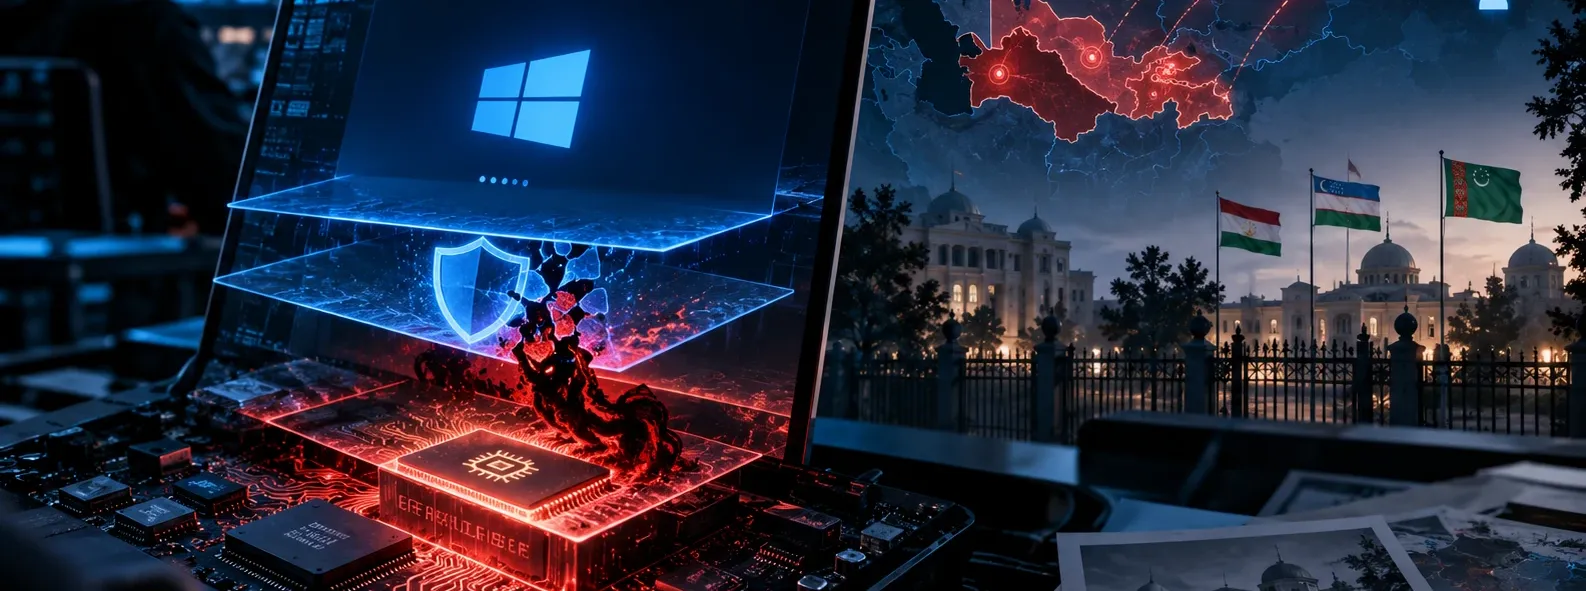
Kaspersky otkrio opasni bootkit BlackX koji se pokreće prije Windowsa
Kasperskyjev tim GReAT otkrio je UEFI bootkit BlackX u kibernetičkoj špijunažnoj kampanji protiv diplomatskih organizacija u Tadžikistanu, Uzbekistanu i Turkmenistanu. Zlonamjerni kod pokreće se prije Windowsa, zaobilazi Secure Boot i u jezgru sustava ubacuje vlastiti upravljački program, što mu daje postojanost i vidljivost ispod uobičajenih sigurnosnih alata.


