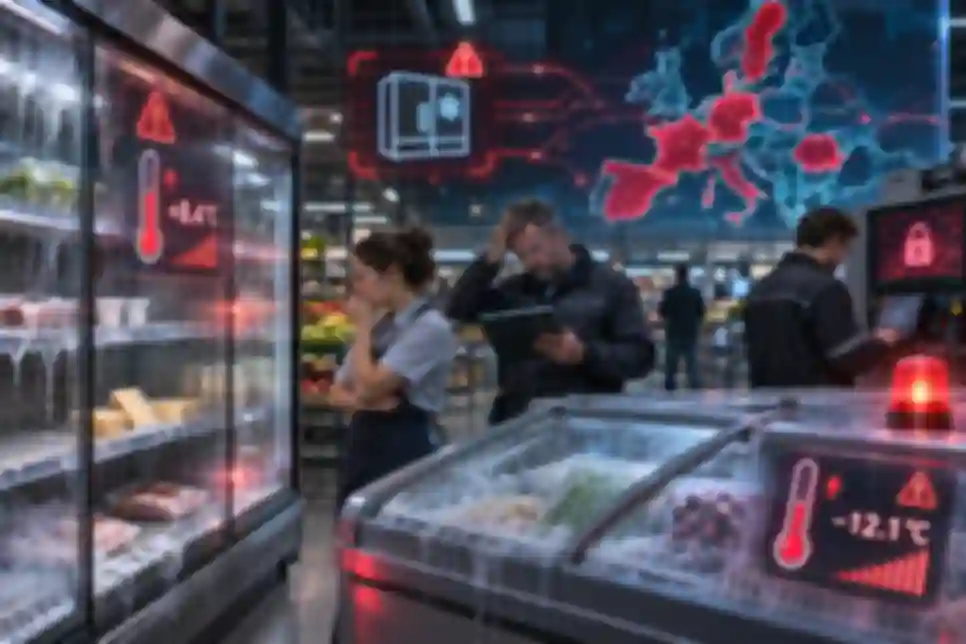
Napadači su udaljeno mijenjali postavke rashladnih sustava trgovina u više europskih država, zbog čega je dio robe propao. Carrefour je potvrdio probleme u 15 belgijskih trgovina, a incidente su prijavili i trgovci u Švedskoj i drugim zemljama. Dio opreme koristio je Danfossove kontrolere, no nije potvrđeno da su svi napadi izvedeni istom metodom. Počinitelj nije službeno utvrđen.
Trgovine u najmanje šest europskih država prijavile su početkom studenoga nepravilno podizanje temperature hladnjaka i zamrzivača, a više operatora incident je opisalo kao kibernetički napad. Pogođeni su objekti u Švedskoj, Belgiji, Luksemburgu, Estoniji, Irskoj i Nizozemskoj, uz bacanje dijela hrane.
Belgijski Carrefour objavio je da je napad na rashladne instalacije imao ograničen učinak u 15 od više od 700 trgovina. Švedski ICA i Coop potvrdili su probleme u dijelu mreže, a švedski nacionalni centar za kibernetičku sigurnost uključio se u obradu više incidenata. U Nizozemskoj je dobavljač prijavio najmanje 17 pogođenih poslovnih lokacija.
U nekim trgovinama napadači su rashladne sustave prebacili u odmrzavanje ili promijenili temperaturne postavke. Takav zahvat brzo uništava hranu i može preopteretiti opremu. Posljedica nije samo prekid IT usluge nego fizička šteta, trošak zbrinjavanja robe, čišćenje i gubitak prodaje dok se temperatura ponovno ne stabilizira.
Dio pogođene opreme koristio je Danfossove kontrolere koji su bili prisutni i u listopadskom napadu na stotine francuskih trgovina. Proizvođač navodi da je sigurnosne slabosti utvrdio ranije i preporučio zakrpe. To ne dokazuje da su svi aktualni incidenti imali isti ulazni vektor, ali upućuje na rizik starih uređaja izloženih internetu.
Operativna tehnologija u trgovinama često ostaje u uporabi dulje od uredskih računala, a ažuriranje može zahtijevati servisni zastoj. Uređaji se zato godinama oslanjaju na stare račune, udaljeni pristup i softver bez potpune podrške. Segmentacija mreže i pristup preko provjerenog VPN-a smanjuju opseg incidenta čak i kada pojedini kontroler ostane ranjiv.
Nijedna nadležna služba u vrijeme izvještavanja nije javno imenovala počinitelja. Istraga mora utvrditi jesu li napadi koordinirani, koji su modeli uređaja pogođeni i jesu li vjerodajnice ukradene ili su iskorištene nezakrpane slabosti. Do tada trgovci mogu potvrditi operativnu štetu, ali ne i motiv ni državu podrijetla napada.
Tencent je objavio model Hy4 s namjerno ograničenim kibernetičkim skupom za treniranje: model smije pomagati u pronalaženju i ispravljanju programskih pogrešaka, ali kompanija navodi da je izostavila gradivo o izradi hakerskih alata, provalama u sustave i penetracijskom testiranju. Model je ponuđen kroz Tencent Cloud, aplikacije i odabrane distribucijske kanale.
Tjedno vrijeme koje korisnici u svijetu provode gledajući kratke videozapise u 2026. povećalo se za 21 minutu, pokazuje izvješće Global Media Intelligence 2026., koje su pripremili EMARKETER, Starcom i GWI. U odnosu na većinu drugih medijskih formata riječ je o iznadprosječnom rastu.
Direktor tvrtke Gordan Palić izjavio je povodom lansiranja da su gledali kako talentirani ljudi iz Hrvatske i regije rintaju mjesecima stvarajući sjajan digitalni sadržaj, da bi ih onda preko noći uništila neka promjena algoritma u Kaliforniji, što je suludo, te da su zato htjeli stvoriti platformu gdje nitko ne stoji između autora i njegove publike.