Anketa provedena među gotovo 40 obveznika Zakona o kibernetičkoj sigurnosti pokazala je zanimljiv jaz između percepcije općeg stanja sigurnosti korištenja umjetne inteligencije i stvarnog stanja među organizacijama koje su sudjelovale u istraživanju.
Koliko hrvatske tvrtke sigurno koriste umjetnu inteligenciju? Ako pitate stručnjake odgovorne za kibernetičku sigurnost – odgovor je prilično pesimističan. Međutim, kada ih pitate što se stvarno događa u njihovim vlastitim organizacijama, slika je bitno drugačija.
Pokazala je to anketa provedena među gotovo 40 predstavnika obveznika Zakona o kibernetičkoj sigurnosti, organizacija iz sektora od posebne važnosti za funkcioniranje gospodarstva i društva. Sudionici su prvo procjenjivali koliko su određene prakse sigurnog korištenja umjetne inteligencije zastupljene među hrvatskim obveznicima Zakona, a zatim odgovarali na ista pitanja o stanju u vlastitoj organizaciji.
Razlika je bila velika.
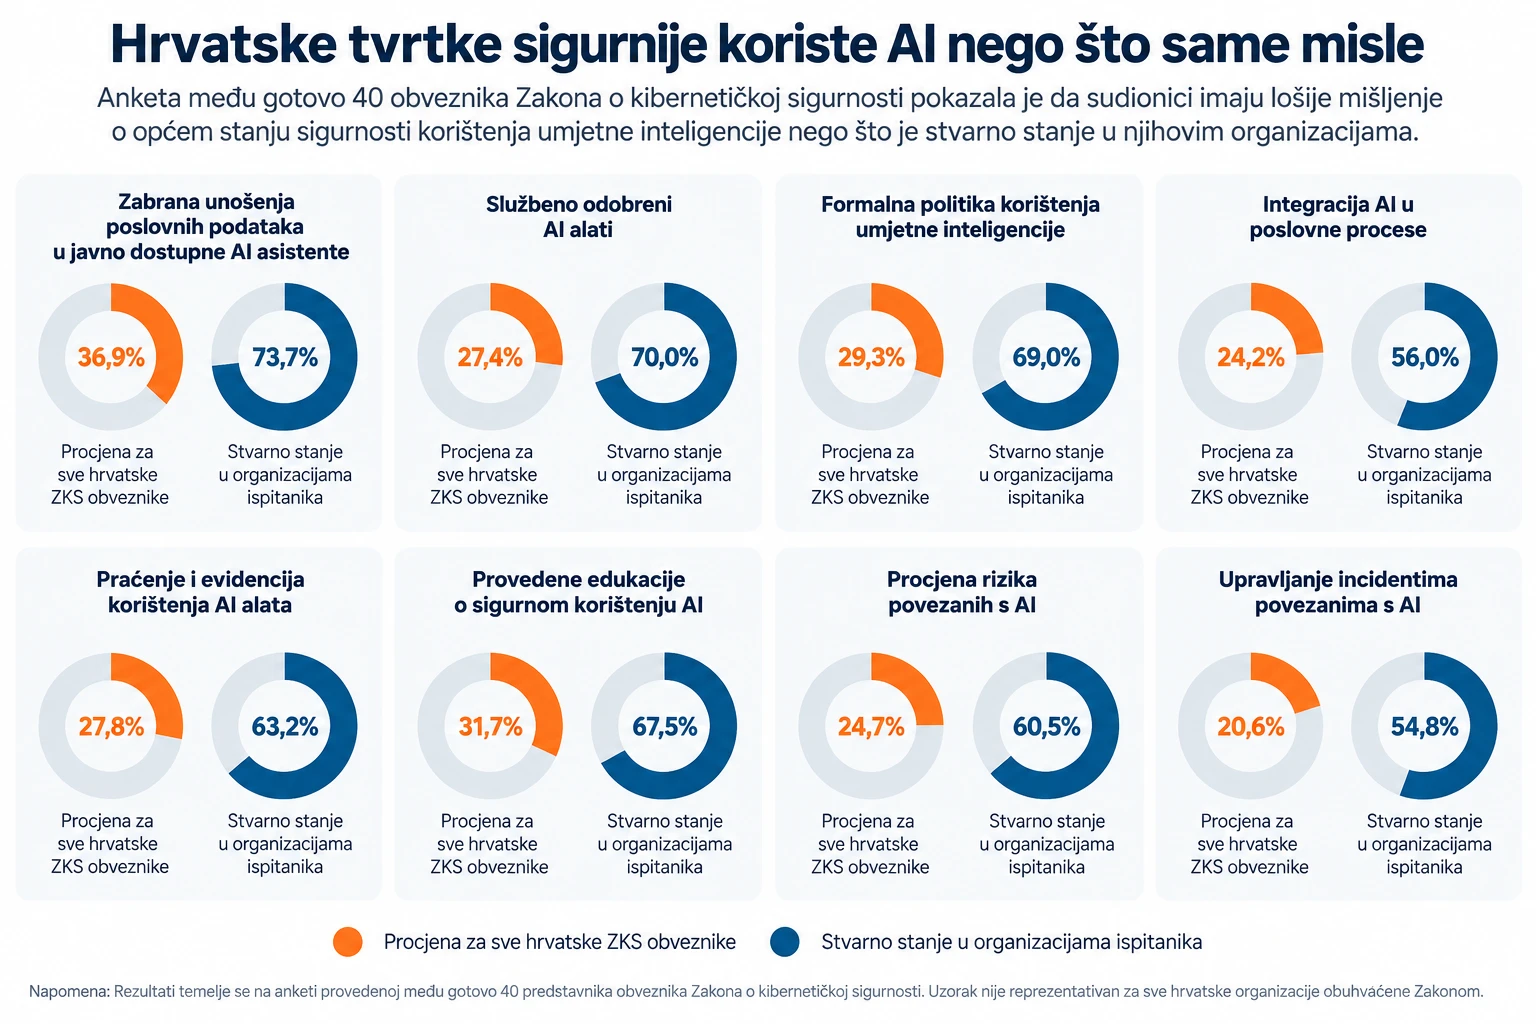
Sudionici su procijenili da samo 36,9% hrvatskih obveznika ima zabranu unošenja poslovnih podataka u javno dostupne AI asistente. Među njihovim vlastitim organizacijama takvu zabranu ima čak 73,7%.
Još je veća razlika kod službeno odobrenih AI alata. Procjena je bila da ih ima tek 27,4% organizacija, dok ih među ispitanim organizacijama koristi 70%.
Slično je i s formalnim politikama korištenja umjetne inteligencije. Sudionici smatraju da ih ima oko 29,3% hrvatskih obveznika, dok je među njihovim organizacijama taj udio 69%.
Kod integracije umjetne inteligencije u poslovne procese procjena je bila svega 24,2%, dok je stvarni udio među ispitanim organizacijama 56%.
Rezultati ne znače da se stanje među sudionicima istraživanja može preslikati na sve hrvatske organizacije obuhvaćene Zakonom o kibernetičkoj sigurnosti. Uzorak nije zamišljen kao reprezentativno istraživanje hrvatskog gospodarstva. Međutim, pokazuje zanimljiv fenomen: stručnjaci za kibernetičku sigurnost stanje u svojoj okolini percipiraju znatno lošijim nego što ga opisuju kada govore o vlastitim organizacijama.
Anketu je provela tvrtka Ostendo Consulting, koja posljednje dvije godine intenzivno ulaže u razvoj rješenja ITrevizija.hr, namijenjenog korištenju umjetne inteligencije u reviziji i upravljanju kibernetičkom sigurnošću.
ITRevizija.hr prvi je put javno predstavljena prije nepunih godinu dana, na Danu Hrvatskog centra kompetencija za računarstvo visokih performansi (HPC). Od tada je rješenje iz razvojnog projekta preraslo u alat koji se danas koristi za procjenu kibernetičke sigurnosti u nekima od najzahtjevnijih organizacija u Hrvatskoj.
Upravo je pitanje objektivnosti procjene jedan od razloga razvoja takvog pristupa.
Klasična procjena kibernetičke sigurnosti u velikoj mjeri ovisi o iskustvu, znanju i interpretaciji osobe koja je provodi. Dva stručnjaka mogu analizirati istu organizaciju, iste dokumente i iste tehničke mjere, a ipak doći do različitih zaključaka.
Cilj primjene umjetne inteligencije u ITRevizija.hr nije zamijeniti stručnjaka, nego smanjiti prostor za takvu subjektivnost. Sustav analizira dokumentaciju i dokaze prema unaprijed definiranim kriterijima te omogućuje da se isti kriteriji primjenjuju konzistentno kroz velik broj organizacija i procjena.
Time AI otvara još jednu mogućnost – skalabilnost procjene kibernetičke sigurnosti. Ono što danas zahtijeva značajan broj sati rada specijaliziranih stručnjaka moguće je automatizirati i kontinuirano ponavljati, uz zadržavanje usporedivih kriterija procjene.
Anketa je provedena 22. rujna u Zagrebu, tijekom stručnog događanja „Umjetna inteligencija u reviziji i upravljanju kibernetičkom sigurnošću“, koje je okupilo gotovo 40 predstavnika organizacija obuhvaćenih Zakonom o kibernetičkoj sigurnosti.
Glavna tema događanja nije bila samo što generativna umjetna inteligencija može odgovoriti na pojedino sigurnosno pitanje, već kako je pretvoriti u alat za sustavno upravljanje sigurnošću.
Današnji veliki jezični modeli mogu analizirati dokumente, identificirati potencijalne nedostatke, povezivati informacije iz različitih izvora i predlagati mjere. Međutim, u profesionalnom upravljanju kibernetičkom sigurnošću odgovor je tek početak.
Potrebno je znati na temelju kojeg dokaza je zaključak donesen, tko je odgovoran za provođenje mjere, što je već napravljeno, što tek treba napraviti te kako se stanje mijenja tijekom vremena.
Upravo u tom smjeru Ostendo Consulting razvija ITRevizija.hr – od korištenja AI-ja kao asistenta prema njegovoj primjeni kao dijela sustavnog i dokazivog procesa upravljanja kibernetičkom sigurnošću.
Rezultati ankete pritom nose i jednu ohrabrujuću poruku.
Možda stanje sigurnog korištenja umjetne inteligencije u hrvatskim organizacijama nije onoliko loše koliko sami mislimo. Ali upravo nam objektivnije, na dokazima utemeljene procjene trebaju kako bismo to mogli sa sigurnošću znati.